Domain main-netzwerk.de kaufen?
Wir ziehen mit dem Projekt
main-netzwerk.de um.
Sind Sie am Kauf der Domain
main-netzwerk.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain main-netzwerk.de kaufen?
Was sind die besten Methoden zum Schutz vor Phishing-Angriffen?
Die besten Methoden zum Schutz vor Phishing-Angriffen sind Schulung der Mitarbeiter, um sie für Phishing-E-Mails zu sensibilisieren, Verwendung von Antiviren-Software und Firewalls sowie regelmäßige Überprüfung von URLs und Absendern, bevor auf Links geklickt oder Anhänge geöffnet werden. Es ist auch wichtig, starke Passwörter zu verwenden und diese regelmäßig zu ändern, sowie Zwei-Faktor-Authentifizierung zu aktivieren, um zusätzliche Sicherheitsebene zu bieten. Unternehmen sollten auch regelmäßig Backups ihrer Daten erstellen, um im Falle eines Angriffs schnell wiederherstellen zu können. **
Welche E-Mail-Anbieter bieten den besten Schutz vor Spam und Phishing?
Google Mail, Microsoft Outlook und ProtonMail gelten als E-Mail-Anbieter mit guten Spam- und Phishing-Schutzfunktionen. Sie verfügen über fortschrittliche Filtermechanismen, die verdächtige E-Mails erkennen und in den Spam-Ordner verschieben. Nutzer können außerdem manuell verdächtige E-Mails melden, um den Schutz zu verbessern. **


Ähnliche Suchbegriffe für Phishing-Schutz
Top-Angebote
Produkte zum Begriff Phishing-Schutz:
-
ARD NET ENC28J60 - Arduino - Netzwerk-Schnittstelle, ENC28J60Erweitert den Arduino über 10-Pin Buchsenleiste um eine Netzwerkschnittstelle für Ethernet LAN Technische Daten Chipsatz: ENC28J60-I/SO integrierter 25 MHz Quarz Interface: HR911105A Versorgung der Platine mit 3,3 V4,85 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
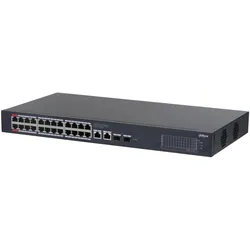
Dahua Technologie CS4228-24GT-240 Netzwerk-Switch 24 (28 Ports), Netzwerk Switch, SchwarzDer Dahua CS4228-24GT-240 ist ein leistungsstarker Desktop-Switch, der für die effiziente Verwaltung von Netzwerken konzipiert wurde. Mit 28 Ports, darunter 24 PoE-fähige RJ45-Anschlüsse, bietet dieser Switch eine hohe Flexibilität für verschiedene Netzwerkarchitekturen. Er unterstützt die gängigen IEEE-Standards und ermöglicht eine einfache Integration in bestehende Systeme. Der Switch ist ideal für den Einsatz in Büros, kleinen Unternehmen oder anderen Umgebungen, in denen eine zuverlässige Netzwerkverbindung erforderlich ist. Mit einer Switching-Kapazität von 56 Gbps und einer Weiterleitungsrate von 41,66 Mpps gewährleistet der CS4228-24GT-240 eine schnelle und effiziente Datenübertragung. Die integrierte Stromversorgung und das kompakte Design machen ihn zu einer praktischen Lösung für die Platzierung auf Schreibtischen oder in Racks. - 28 Ports, darunter 24 PoE-fähige RJ45-Anschlüsse - Switching-Kapazität von 56 Gbps - Forwarding-Rate von 41,66 Mpps - Unterstützt gängige IEEE-Standards - Integrierte Stromversorgung für einfache Installation.306,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Protokoll Analysatoren ND-232 Teledyne LeCroy 2014-19100-001 NetzwerkWenn etwas mit Ihrem industriellen Netzwerk schief geht, verschwenden Sie Zeit und Ressourcen damit das Problem zu diagnostizieren und zu lösen. Mit NetDecoder können Sie sich über bevorstehende Probleme informieren, bevor sie auftreten. Es handelt sich um einen intuitiven, passiven Netzwerkmonitor und ein Fehlerbehebungs-Tool, das Ihnen einen Überblick über Ihre Netzwerkaktivitäten auf hoher Ebene bietet und hilft Ihnen, Ihren Kommunikationsverkehr zu verstehen.3505,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann ein dezentrales Netzwerk die Sicherheit und Zuverlässigkeit von Kommunikation und Datenübertragung verbessern?
Ein dezentrales Netzwerk verteilt die Daten und Kommunikation auf verschiedene Knotenpunkte, was es schwieriger macht, sie zu hacken oder zu manipulieren. Durch die Redundanz der Daten auf verschiedenen Knotenpunkten wird die Zuverlässigkeit erhöht, da Ausfälle einzelner Knotenpunkte weniger Auswirkungen haben. Zudem ermöglicht ein dezentrales Netzwerk eine transparente und verifizierbare Übertragung von Daten, da alle Transaktionen in einem öffentlichen Ledger gespeichert werden. **
-
Welche E-Mail Dienste bieten den besten Schutz vor Spam und Phishing-Angriffen?
Die besten E-Mail-Dienste mit Schutz vor Spam und Phishing-Angriffen sind Gmail, Outlook und ProtonMail. Diese Dienste verfügen über fortschrittliche Filtertechnologien, die verdächtige E-Mails erkennen und blockieren können. Es ist jedoch wichtig, zusätzliche Sicherheitsmaßnahmen wie Zwei-Faktor-Authentifizierung zu aktivieren, um das Risiko von Cyberangriffen weiter zu minimieren. **
-
Was sind die Grundprinzipien der Datenübertragung und -kommunikation in einem digitalen Netzwerk?
Die Grundprinzipien der Datenübertragung und -kommunikation in einem digitalen Netzwerk sind die Kodierung der Daten in binärer Form, die Übertragung über physikalische Medien wie Kabel oder drahtlose Verbindungen und die Verwendung von Protokollen zur Steuerung des Datenflusses und zur Fehlererkennung und -korrektur. Die Daten werden in Pakete aufgeteilt, die über das Netzwerk gesendet und wieder zusammengesetzt werden, um die ursprüngliche Nachricht wiederherzustellen. Die Kommunikation erfolgt über verschiedene Schichten des OSI-Modells, die sicherstellen, dass die Daten korrekt und effizient übertragen werden. **
-
Wie kann man effektiven Schutz vor E-Mail-basierten Bedrohungen wie Phishing und Malware gewährleisten?
1. Regelmäßige Schulungen der Mitarbeiter über Phishing- und Malware-Prävention. 2. Einsatz von Anti-Phishing-Tools und Anti-Malware-Software. 3. Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Updates der Sicherheitsmaßnahmen. **

Was versteht man unter einem Protokoll in einem Netzwerk?
Was versteht man unter einem Protokoll in einem Netzwerk? Ein Protokoll ist eine Reihe von Regeln und Standards, die festlegen, wie Daten zwischen verschiedenen Geräten in einem Netzwerk ausgetauscht werden. Es legt fest, wie die Daten verpackt, gesendet, empfangen und interpretiert werden. Ein Protokoll ermöglicht die Kommunikation und den Datenaustausch zwischen verschiedenen Geräten, unabhängig von deren Hersteller oder Betriebssystem. Beispiele für Netzwerkprotokolle sind TCP/IP, HTTP, FTP und SMTP. Sie spielen eine entscheidende Rolle für die reibungslose und sichere Kommunikation in einem Netzwerk. **
Wie kann man eine sichere Verbindung zu einem Netzwerk herstellen, um die Datenübertragung zu schützen?
1. Verwendung eines sicheren Passworts für das Netzwerk. 2. Aktivierung der Verschlüsselung (z.B. WPA2) für die Datenübertragung. 3. Verwendung eines Virtual Private Networks (VPN) für zusätzliche Sicherheit. **
Top-Angebote
Produkte zum Begriff Phishing-Schutz:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Meister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische QualifikationenMeister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische Qualifikationen , 8. Auflage 2022, Stand 1. Februar 2022 Gesetzessammlung für die handlungsspezifischen Qualifikationen des "Meister für Schutz und Sicherheit". Das Buch beinhaltet alle aktuellen, nach dem Rahmenstoffplan relevanten Gesetze und Verordnungen. Die Gesetzesauszüge wurden auf Aktualität überprüft. U. a. wurden die Neuerungen im Strafgesetzbuch und in der Strafprozessordnung aufgenommen. Ebenfalls wurden weitere Gesetzessauszüge in die Gesetzessammlung eingefügt, die im neuen Rahmenplan genannt sind, wie z. B. das Gesetz zum Schutz von Geschäftsgeheimnissen oder das Gesetz gegen Wettbewerbsbeschränkungen. Da sich diese Gesetzessammlung auf den bloßen Abdruck von Gesetzen und Verordnungen beschränkt und keinerlei Kommentierungen enthält, ist sie als Hilfsmittel in der Prüfung zugelassen. , Nebelscheinwerfer > Beleuchtung , Auflage: 8. Auflage 2022 (Stand Februar 2022), Erscheinungsjahr: 20220216, Produktform: Kartoniert, Titel der Reihe: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen##~Gesetzessammlungen##, Redaktion: Zitzmann, Jörg, Edition: REV, Auflage: 22008, Auflage/Ausgabe: 8. Auflage 2022 (Stand Februar 2022), Seitenzahl/Blattzahl: 306, Keyword: Bewachungsverordnung; DGUV Vorschrift 23; Gesetzessammlung; Gewerbeordnung; MSS; Meister für Schutz und Sicherheit; Werkschutzmeister, Fachschema: Jura~Recht / Jura~Recht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Sicherheitsdienst~Sicherheitsrecht, Fachkategorie: Rechtswissenschaft, allgemein, Region: Deutschland, Sprache: Deutsch, Zeitraum: 21. Jahrhundert (2000 bis 2100 n. Chr.), Bildungszweck: Lehrbuch, Skript, Interesse Alter: empfohlenes Alter: ab 17 Jahren, Altersempfehlung / Lesealter: 18, ab Alter: 17, Imprint-Titels: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen, Warengruppe: HC/Recht/Sonstiges, Fachkategorie: Recht: Lehrbücher, Skripten, Prüfungsbücher, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung. GmbH, Länge: 206, Breite: 145, Höhe: 23, Gewicht: 498, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 2258042, Vorgänger EAN: 9783961551750 9783961550524 9783943370829 9783943370515 9783943370331, Alternatives Format EAN: 9783961551910, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ARD NET ENC28J60 - Arduino - Netzwerk-Schnittstelle, ENC28J60Erweitert den Arduino über 10-Pin Buchsenleiste um eine Netzwerkschnittstelle für Ethernet LAN Technische Daten Chipsatz: ENC28J60-I/SO integrierter 25 MHz Quarz Interface: HR911105A Versorgung der Platine mit 3,3 V4,85 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die besten Methoden zum Schutz vor Phishing-Angriffen?
Die besten Methoden zum Schutz vor Phishing-Angriffen sind Schulung der Mitarbeiter, um sie für Phishing-E-Mails zu sensibilisieren, Verwendung von Antiviren-Software und Firewalls sowie regelmäßige Überprüfung von URLs und Absendern, bevor auf Links geklickt oder Anhänge geöffnet werden. Es ist auch wichtig, starke Passwörter zu verwenden und diese regelmäßig zu ändern, sowie Zwei-Faktor-Authentifizierung zu aktivieren, um zusätzliche Sicherheitsebene zu bieten. Unternehmen sollten auch regelmäßig Backups ihrer Daten erstellen, um im Falle eines Angriffs schnell wiederherstellen zu können. **
-
Welche E-Mail-Anbieter bieten den besten Schutz vor Spam und Phishing?
Google Mail, Microsoft Outlook und ProtonMail gelten als E-Mail-Anbieter mit guten Spam- und Phishing-Schutzfunktionen. Sie verfügen über fortschrittliche Filtermechanismen, die verdächtige E-Mails erkennen und in den Spam-Ordner verschieben. Nutzer können außerdem manuell verdächtige E-Mails melden, um den Schutz zu verbessern. **
-
Wie kann ein dezentrales Netzwerk die Sicherheit und Zuverlässigkeit von Kommunikation und Datenübertragung verbessern?
Ein dezentrales Netzwerk verteilt die Daten und Kommunikation auf verschiedene Knotenpunkte, was es schwieriger macht, sie zu hacken oder zu manipulieren. Durch die Redundanz der Daten auf verschiedenen Knotenpunkten wird die Zuverlässigkeit erhöht, da Ausfälle einzelner Knotenpunkte weniger Auswirkungen haben. Zudem ermöglicht ein dezentrales Netzwerk eine transparente und verifizierbare Übertragung von Daten, da alle Transaktionen in einem öffentlichen Ledger gespeichert werden. **
-
Welche E-Mail Dienste bieten den besten Schutz vor Spam und Phishing-Angriffen?
Die besten E-Mail-Dienste mit Schutz vor Spam und Phishing-Angriffen sind Gmail, Outlook und ProtonMail. Diese Dienste verfügen über fortschrittliche Filtertechnologien, die verdächtige E-Mails erkennen und blockieren können. Es ist jedoch wichtig, zusätzliche Sicherheitsmaßnahmen wie Zwei-Faktor-Authentifizierung zu aktivieren, um das Risiko von Cyberangriffen weiter zu minimieren. **
Ähnliche Suchbegriffe für Phishing-Schutz
-
Dahua Technologie CS4228-24GT-240 Netzwerk-Switch 24 (28 Ports), Netzwerk Switch, SchwarzDer Dahua CS4228-24GT-240 ist ein leistungsstarker Desktop-Switch, der für die effiziente Verwaltung von Netzwerken konzipiert wurde. Mit 28 Ports, darunter 24 PoE-fähige RJ45-Anschlüsse, bietet dieser Switch eine hohe Flexibilität für verschiedene Netzwerkarchitekturen. Er unterstützt die gängigen IEEE-Standards und ermöglicht eine einfache Integration in bestehende Systeme. Der Switch ist ideal für den Einsatz in Büros, kleinen Unternehmen oder anderen Umgebungen, in denen eine zuverlässige Netzwerkverbindung erforderlich ist. Mit einer Switching-Kapazität von 56 Gbps und einer Weiterleitungsrate von 41,66 Mpps gewährleistet der CS4228-24GT-240 eine schnelle und effiziente Datenübertragung. Die integrierte Stromversorgung und das kompakte Design machen ihn zu einer praktischen Lösung für die Platzierung auf Schreibtischen oder in Racks. - 28 Ports, darunter 24 PoE-fähige RJ45-Anschlüsse - Switching-Kapazität von 56 Gbps - Forwarding-Rate von 41,66 Mpps - Unterstützt gängige IEEE-Standards - Integrierte Stromversorgung für einfache Installation.306,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Protokoll Analysatoren ND-232 Teledyne LeCroy 2014-19100-001 NetzwerkWenn etwas mit Ihrem industriellen Netzwerk schief geht, verschwenden Sie Zeit und Ressourcen damit das Problem zu diagnostizieren und zu lösen. Mit NetDecoder können Sie sich über bevorstehende Probleme informieren, bevor sie auftreten. Es handelt sich um einen intuitiven, passiven Netzwerkmonitor und ein Fehlerbehebungs-Tool, das Ihnen einen Überblick über Ihre Netzwerkaktivitäten auf hoher Ebene bietet und hilft Ihnen, Ihren Kommunikationsverkehr zu verstehen.3505,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Protokoll Analysatoren ETHERTEST-CP Teledyne LeCroy 2014-21000-000 NetzwerkDieser funktionsreiche Protokollanalysator bietet eine Reihe von Protokolldecodierungen und eine umfassende Reihe von Netzwerkstatistiken, die heute von Kommunikations- und Netzwerkprofis gefragt sind. In Anwendungen, die vom Finanzwesen bis zur Fertigung reichen, verdrängen Hochgeschwindigkeits-Ethernet-Netzwerke serielle Datenkommunikationsnetzwerke mit geringerer Geschwindigkeit, um Geräte wie Zähler, Messgeräte, Sensoren, Transaktionsendgeräte, Betriebsanlagen und andere Netzwerkgeräte miteinander zu verbinden.2419,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die Grundprinzipien der Datenübertragung und -kommunikation in einem digitalen Netzwerk?
Die Grundprinzipien der Datenübertragung und -kommunikation in einem digitalen Netzwerk sind die Kodierung der Daten in binärer Form, die Übertragung über physikalische Medien wie Kabel oder drahtlose Verbindungen und die Verwendung von Protokollen zur Steuerung des Datenflusses und zur Fehlererkennung und -korrektur. Die Daten werden in Pakete aufgeteilt, die über das Netzwerk gesendet und wieder zusammengesetzt werden, um die ursprüngliche Nachricht wiederherzustellen. Die Kommunikation erfolgt über verschiedene Schichten des OSI-Modells, die sicherstellen, dass die Daten korrekt und effizient übertragen werden. **
-
Wie kann man effektiven Schutz vor E-Mail-basierten Bedrohungen wie Phishing und Malware gewährleisten?
1. Regelmäßige Schulungen der Mitarbeiter über Phishing- und Malware-Prävention. 2. Einsatz von Anti-Phishing-Tools und Anti-Malware-Software. 3. Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Updates der Sicherheitsmaßnahmen. **
-
Was versteht man unter einem Protokoll in einem Netzwerk?
Was versteht man unter einem Protokoll in einem Netzwerk? Ein Protokoll ist eine Reihe von Regeln und Standards, die festlegen, wie Daten zwischen verschiedenen Geräten in einem Netzwerk ausgetauscht werden. Es legt fest, wie die Daten verpackt, gesendet, empfangen und interpretiert werden. Ein Protokoll ermöglicht die Kommunikation und den Datenaustausch zwischen verschiedenen Geräten, unabhängig von deren Hersteller oder Betriebssystem. Beispiele für Netzwerkprotokolle sind TCP/IP, HTTP, FTP und SMTP. Sie spielen eine entscheidende Rolle für die reibungslose und sichere Kommunikation in einem Netzwerk. **
-
Wie kann man eine sichere Verbindung zu einem Netzwerk herstellen, um die Datenübertragung zu schützen?
1. Verwendung eines sicheren Passworts für das Netzwerk. 2. Aktivierung der Verschlüsselung (z.B. WPA2) für die Datenübertragung. 3. Verwendung eines Virtual Private Networks (VPN) für zusätzliche Sicherheit. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.